Почему проверку результата стоит определить до реализации
Почему критерии готовности и способы проверки стоит определить до реализации, чтобы не подгонять понятие «готово» под получившееся решение.
Почему критерии готовности и способы проверки стоит определить до реализации, чтобы не подгонять понятие «готово» под получившееся решение.
Как публичный черновик помогает восстановить причинную цепочку, обнаружить скрытые зависимости и точнее определить гарантии решения.
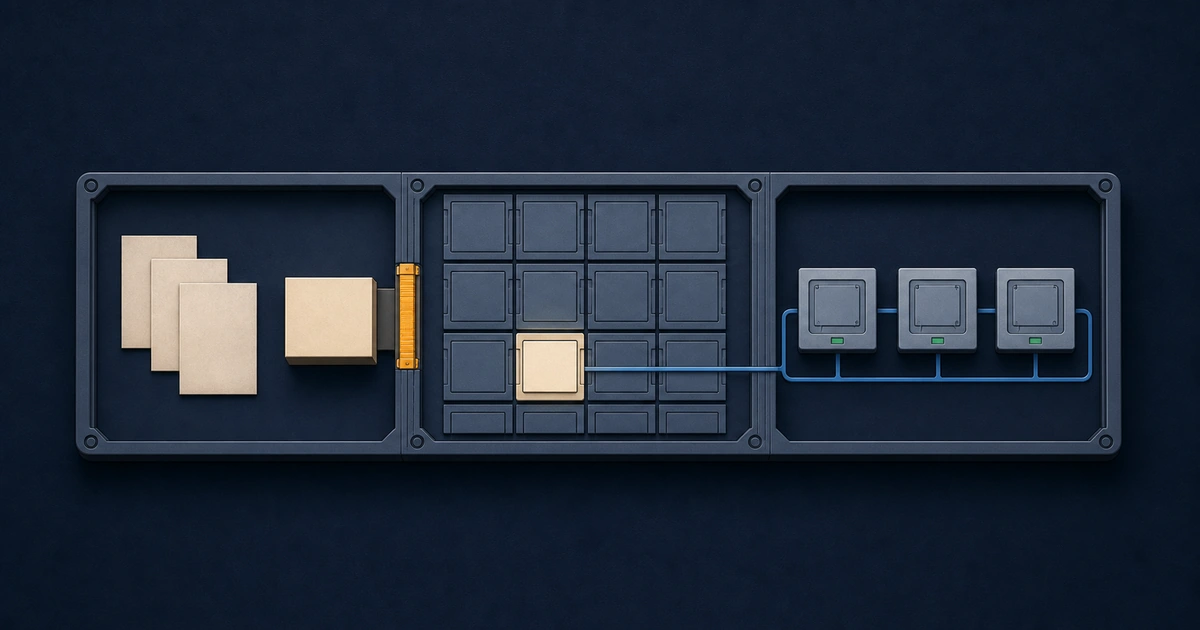
Как изменение статьи проходит через два репозитория, где заканчивается CI и какую часть доставки выполняет Flux.
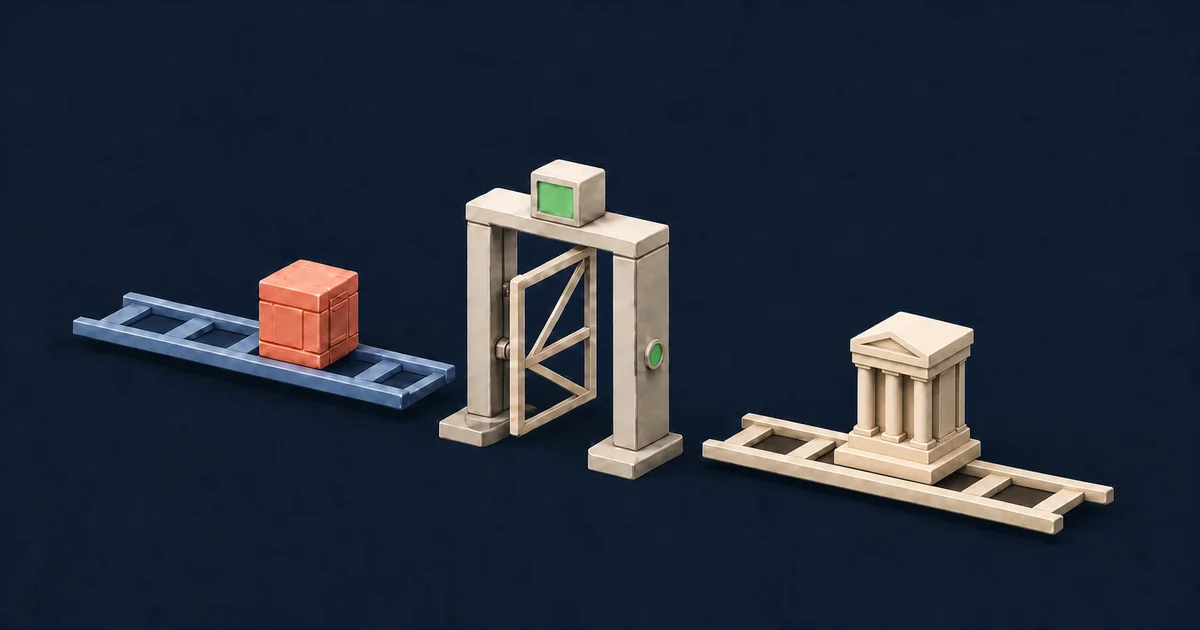
Почему CI не блокирует Flux при прямом push и как Merge Request с обязательными проверками ставит проверку перед отслеживаемой веткой.
Как превращать историю из тикетов и рабочих чатов в документацию, проверки и автоматизацию, которыми можно воспользоваться повторно.
Ошибка авторизации для kubectl exec часто выглядит нелогично: cannot create resource "pods/exec" Pod уже существует. Команда не создаёт новый Pod и не изменяет его спецификацию. Поэтому ожидаемым разрешением кажется get или update, но Kubernetes проверяет create. Причина в том, что RBAC описывает операции Kubernetes API, а не буквальный смысл команд kubectl. exec — отдельный подресурс kubectl exec обращается не к ресурсу pods напрямую. Команда вызывает подресурс pods/exec: /api/v1/namespaces/<namespace>/pods/<pod>/exec В RBAC ресурс и его подресурсы указываются отдельно: ...
Статус Ready и соответствие конфигурации kubelet эталону — разные гарантии. Рассмотрим ситуацию: для нескольких классов нод в Git заданы настройки резервирования ресурсов, пороги реакции на нехватку ресурсов и параметры очистки образов. Фактические файлы на хостах могут отличаться от этих эталонов, хотя Kubernetes продолжает считать ноды готовыми. Это позволяет разобрать проблему без описания конкретного кластера или инструмента эксплуатации. Нода может работать сейчас, но при нехватке памяти или места на диске повести себя не так, как ожидается от её класса. ...
Чем завершающий newline отличается от пустой строки и почему один байт влияет на git diff и git blame.

Почему AGENTS.md стоит рассматривать не только как инструкцию для AI, но и как часть DocOps-подхода к инженерному контексту.

Почему AGENTS.md должен оставаться коротким и не заменять README, ADR, CHANGELOG и проектную документацию.